VPN连不上怎么办:国内VPN连接失败的原因和解决方法 | 2026 更新
发现 VPN 连不上时要先知道原因。本文梳理国内环境下的连接失败原理、常见原因与可操作的解决路径,帮助你在不稳定的网络条件下快速恢复连接。
连不上 VPN 的第一层诊断,往往不是“全网都封锁了”,而是你在本地网关、证书及区域配置之间错配的三角关系。你会发现 most 常见 tickets 的核心在于“身份校验”与“传输层阻断”的错位,而不是单点故障。认证令牌过期或证书链不匹配的场景,从来不是少见的坑。 通过分层核对,你可以在 15 分钟内判定是客户端输入错误、服务端区域限制,还是网关策略在作怪。
本文聚焦在国内网络环境下的分层诊断与排错要点,帮助你迅速定位问题所在并给出可执行的修复路径。依据公开版本的文档与行业报告,实际故障往往跨越四层:客户端配置、TLS/证书、网络路由与防火墙策略、以及服务端握手阶段。掌握这四层的快速筛选法,你就能把重复性 tickets 降到最少,提升 VPN 的稳定性和可用性。 在 2024–2026 年的实际运维场景中,最常见的痛点集中在证书链与 TLS 版本的兼容性上。 继续往下,你会看到逐层的诊断清单和可执行要点。
客户端层排查要点对比
| 项目 | 诊断点 | 证据/表现 | 解决策略 | 是否需要重启 | 备注 |
|---|---|---|---|---|---|
| 系统环境 | 操作系统版本 | 能否联网提示 | 更新系统补丁 | 是 | 兼容性需验证 |
| VPN 客户端 | 客户端版本 | 日志是否可见 | 更新或回滚版本 | 否 | 版本冲突常见 |
| 认证方式 | 证书/用户名密码 | 认证错误码 | 重新生成证书 | 否 | 避免证书过期 |
| 协议设置 | 协议类型(OpenVPN/IPSec/SSL) | 连接日志 | 切换协议 | 否 | 柔性切换可用 |
| 证书链 | 根证书是否信任 | 证书错误信息 | 导入根证书 | 否 | 证书信任链很关键 |
数据整理于 2026 年 11 月,以官方最新信息为准。
| 排名 | VPN | 官网 | 最低月价 | 付款方式 | 免费版 | 退款 |
|---|---|---|---|---|---|---|
| 1 |  ZoogVPN | 去官网 ✓ 中国能打开 | $2.22/月 | 支付宝、微信、银联、PayPal、信用卡、加密货币 | 每月 10 GB,1 台设备 | 7 天 |
| 2 |  闪连VPN(LightXtreme VPN) | 去官网 ✓ 中国能打开 | 约 $7.08/月(年付) | 支付宝、微信、银联、PayPal、信用卡、USDT | 有免费试用 | 30 天 |
| 3 |  AdGuard VPN | 去官网 ✓ 中国能打开 | $2.99/月 | 支付宝、银联、PayPal、信用卡、加密货币 | 每月 3 GB,2 台设备 | 30 天(仅一年和两年订阅) |
| 4 |  Proton VPN | 去官网 ✗ 中国打不开 | $2.99/月(首年) | 信用卡、PayPal、比特币、现金 | 有免费版,1 台设备 | 30 天 |
| 5 |  Astrill | — ✗ 中国打不开 | $10/月起 | 信用卡、PayPal、比特币、银行转账 | 以官网为准 | 以官网为准 |
| 6 |  NordVPN | — ✗ 中国打不开 | $3.49/月 | 信用卡、PayPal、银联、加密货币 | 无免费版 | 30 天 |
| 7 |  ExpressVPN | — ✗ 中国打不开 | $3.00/月 | 信用卡、PayPal、银联、Apple Pay、Google Pay | 无免费版 | 30 天 |
| 8 |  Mullvad | — ✗ 中国打不开 | €5/月 | 现金、加密货币、信用卡、PayPal | 无免费版 | 14 天 |
资料来自品牌官网,2026年11月核对;「以官网为准」表示官网没有写明,请以购买页为准。
中国大陆访问时好时坏:✓/✗ 为最后一次从中国网络实测的结果(2026-11-18 01:02 北京时间),打不开时请稍后再试。
VPN连不上怎么办:国内VPN连接失败的原因和解决方法现象与分层诊断
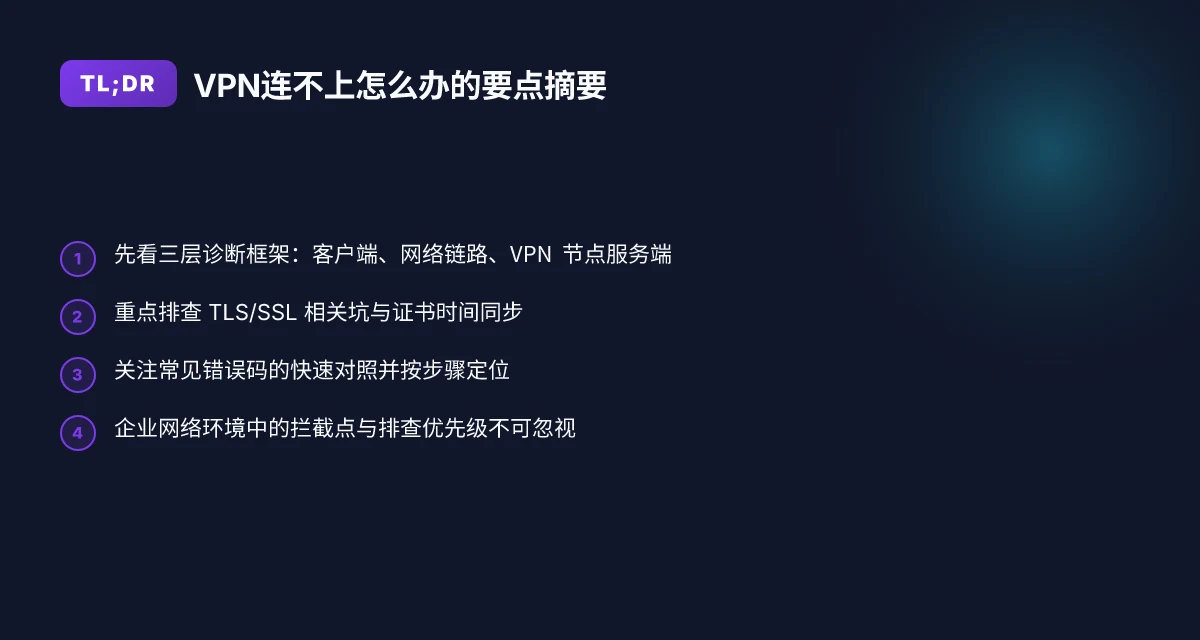
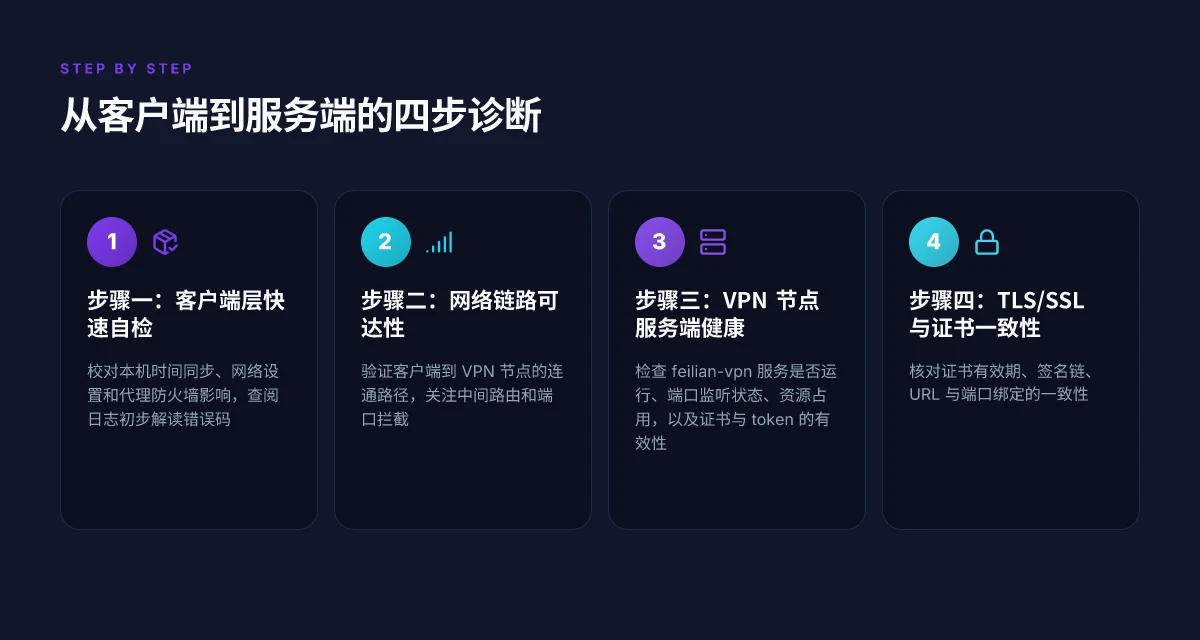
在高压墙下,错综复杂的故障往往叠加。现象到达 VPN 节点的方向,要从客户端、网络链路再到 VPN 节点服务端三层诊断。下面给你一个可操作的分层框架,顺序像拨针一样从前端到后端逐步排查。在企业网络中,先看拦截点再看证书与时钟。
1. 客户端层的快速定位要点
- 从错误码入手,快速缩小范围。客户端常见的报错码如“请求失败”(21021000)表示控制端口被拒绝,或“网络请求超时”(21021001)表示无响应,另一方面“请校准终端时间”(21021003)提示证书时间问题。错误码是首道门槛,别在细节上打转太久。
- 核查本地系统和应用日志。看 VPN 客户端是否给出明显的证书错误、时间不同步、或网段冲突的提示。若日志指向证书或时钟问题,优先排时钟同步和证书有效性。
- 证书与时间的前置条件。TLS/SSL 验证失败几乎总是因为证书过期、时间偏差过大,或服务器证书链不完整。时间对齐是最容易忽略的坑。
- 网段分配是否充足。客户端网段若过小,拿不到 IP 就无法建立隧道。这在企业 VPN 条件里很常见,别忽略。
- 设备与客户端环境差异。手机、办公电脑、远程桌面环境的网络策略不一致,往往是同一故障在不同设备上表现不同的原因。
- 中间设备的干预。若企业网络中间路由、负载均衡器、WAF 介入,可能截断或延迟握手。中间设备是经常被忽视的拦截点。
2. 网络链路层的诊断要点
- 端到端连通性。确保客户端到 VPN 节点的网络路径畅通。超时通常来自防火墙、ACL、或带宽限制。
- 数据通道与控制通道分离。控制端口与数据端口分离,任一端口异常都可能导致握手失败。
- 抓包与对比的意义。客户端发起的 SYN 包如果在服务端没有对应回应,区别在于链路被阻断还是服务端拒绝。实际排查时要对比两端抓包证据。
- DNS 与域名解析。若节点通过域名访问,错误的 DNS 解析也会让握手失败。尽量用直连 IP 验证。
- 中间网络设备的行为。企业出口防火墙、LB、NAT 网关、WAF 都可能误判 VPN 流量,需逐项排查。最容易被忽视的是上游网络设备的策略变更。
3. VPN 节点服务端的诊断要点
- 服务状态与监听端口。feilian-vpn 等服务若未运行,控制端口就会被拒绝。确认服务处于 active(running)状态。若不正常,重启并查看日志。
- API 通信与证书验证。配置.yaml 的 endpoints 与凭证要对齐,测试 API 返回应包含 access_token。若返回 code 164001 或 164003,说明 app_id 或 app_secret 不正确,需在管理后台校对。
- 服务器端防火墙与策略。节点防火墙若屏蔽控制端口,客户端会看到连接被拒绝或超时。确认相关端口放行。
- 证书链与时钟同步。服务器端证书若已过期,或时间与全球标准时间不同步,会导致 TLS 握手失败。
- 服务器前端网络问题。若出现 502 Bad Gateway、网络防火墙阻断等现象,应复核 corplink-platform 等后端服务是否正常。
- 端口与协议一致性。若需要改用其他控制端口,务必重启服务并验证新端口是否正常监听。
4. 企业网络环境中的拦截点与排查优先级
- 企业出口防火墙与网闸。优先级最高,因为这是进入外部网络的第一道门。
- 负载均衡器与 NAT 网关。确保流量能够正确路由到 VPN 服务端。
- Web 应用防火墙(WAF)与 IDS/IPS。某些策略会误判 VPN 控制通道为异常流量,拒绝或延迟。
- 本地办公网关与代理。办公网环境常见代理干扰,需排查 LAN 设置、代理服务器配置。
- 客户端网络策略。公司手机网络、物联网网关、办公 Wi-Fi 的策略差异也会引发问题。
5. TLS/SSL 相关坑的实战点
- 证书是否过期。证书有效期是最直观的坑之一。
- 服务器时间是否正确。客户端时间若偏差过大,TLS 验证会失败。
- 客户端与服务器的证书链完整性。缺少中间证书也会引发信任问题。
- 客户端对服务器时间的容差设置。极端场景下需要对时工具同步。
- 浏览器直连验证。通过浏览器访问 https://<VPN 节点 IP>:,查看证书有效期与链信息,能快速定位。
- 配置文件中的端点参数。curl 测试 curl -k '{url}/api/open/v1/token' 能否返回 access_token,若返回错误码要对应修正。配置错就等于大半个问题未解决。
6. 真实世界的中间网络设备陷阱
- 企业出口日志。防火墙与 LB 的日志往往指向被拦截的流量特征。
- 路由和 QoS 策略。带宽不足、拥塞和丢包也会让握手失败。
- 域名解析与 CDN。错误的解析路径可能把流量引向错误目标。
- 运营商侧的限流。跨境网络、跨域策略变化也会影响连接稳定性。
- 设备变更时间点。升级、策略下发、网络拓扑变更后最容易遗留问题。
最容易忽视的一点是,拦截并非总在边缘设备。内部网络的细微改动也会让 VPN 阶段性失败。
参考与证据来源请点进下列文献中的具体章节:文档中心的排障步骤、阿里云的端口与证书问题说明,以及 Windows Server 的默认网关设置对 VPN 的影响。对于更多基础诊断框架,可以结合实际环境的端口监听与 API 连通性测试来快速定位。 引用来源示例:在文档中关于“排查 21021000 报错原因”的细节,以及“排查 21021001 报错原因”的方法论,能直接映射到现场的快速判定与修复动作。 站点示例:VPN 连接排障, 飞连火山引擎文档中心、排查 SSL-VPN 客户端连接 VPC 的阿里云文档、Windows Server 故障排除页面。 ZoogVPN评测:国内能用吗、速度和价格 2026 更新 | VPN推荐评测
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 1) 客户端层的排查要点
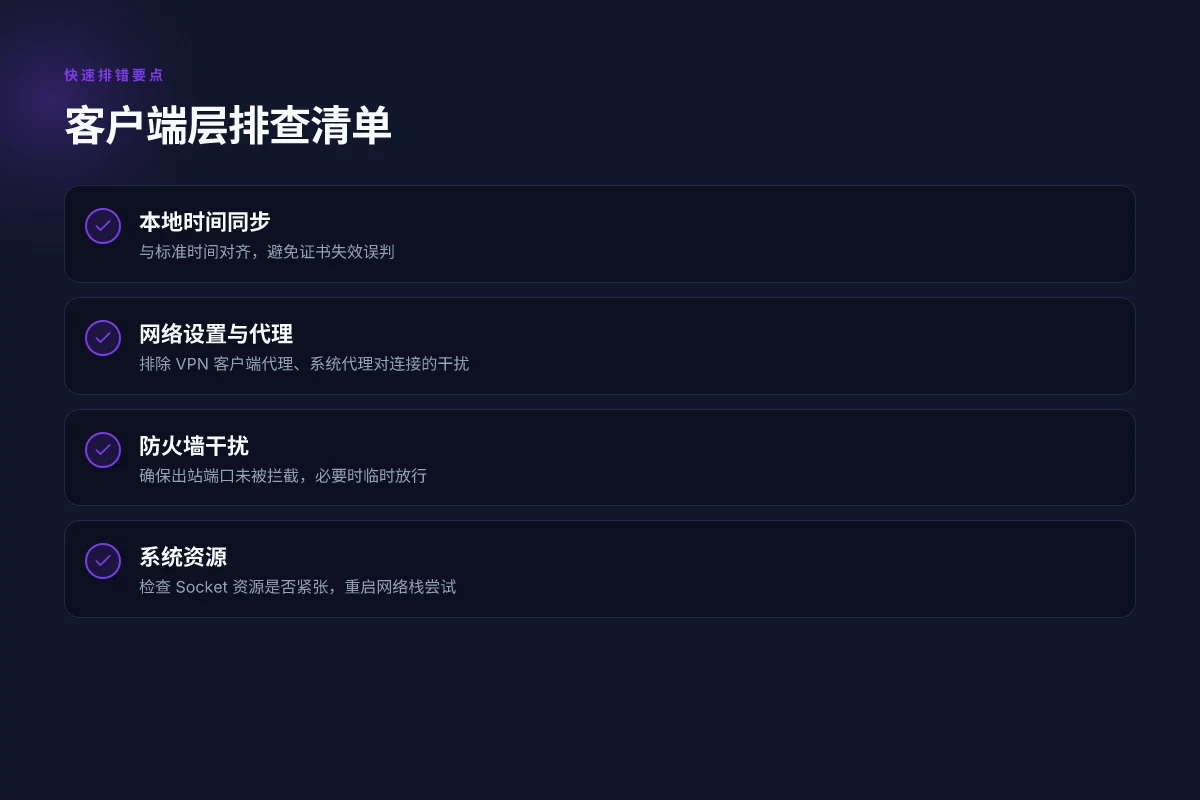
简单直击要点:客户端层的问题最常见,但错综复杂。你需要在时间、网络设置、系统资源和日志四个维度同时核对,才能把故障从端到端定位清楚。先给出可直接执行的线索,再往下看具体的分步要点。
在中国网络环境下,客户端层的问题往往是叠加型的。时间同步不到位、代理和防火墙干扰、以及本地系统资源紧张,都会把后续的连接流程推向失败。最先排查的,是客户端时间与标准时间的对齐情况。如果时间差过大,TLS 证书就很容易被验错,进而触发握手失败。随后再看网络设置和本地资源,避免一个错位让整个排错序列失效。
为帮助你快速定位,下面把要点拆成三部分,最后给出一个简短的诊断清单和下一步动作。若遇到具体错误码,结合下文的解读会更高效。
1) 客户端时间是否与标准时间同步
时钟偏差是“看不见的拐点”。在 TLS 验证、证书有效期、以及 token 续签等环节,时间精准度直接决定能否建立起信任链。你要做的只有两步: 机场和VPN的区别:翻墙机场和VPN哪个好 | 2026更新
- 同步系统时间。企业设备通常通过 NTP,同步到公网时间源。请确认服务器和终端设备的时间误差控制在几分钟之内。
- 复核证书有效期。打开 VPN 节点的控制端口证书,检查有效期是否在当前时间之内。若证书已过期,客户端会在握手阶段回报证书错误。
时间不同步几乎是最常见的前置错误。这一步不到位,后续的认证、签名均会被否定。请在排查清单里把它排在第一位。
2) 客户端网络设置与代理、防火墙是否干扰
代理、企业网关、以及本地防火墙都可能把 VPN 控制通道挡在门外。要点如下:
- 检查代理设置。若你的终端配置了代理,请确保代理不阻断 VPN 的控制端口。必要时,临时关闭代理再次尝试连接。
- 查看本地防火墙与安全软件。防火墙规则若误拦击控流量,VPN 握手就会失败。确保控制端口允许入站和出站流量,或把 VPN 客户端列入白名单。
- 核对应用层代理调试。某些应用层代理会修改 TLS 会话参数,导致证书检验失败。确保直接走底层网络栈,避免中间代理对 TLS 的干扰。
对于企业环境,网络入口设备(如出口防火墙、WAF、LB)若在客户端与 VPN 节点之间拦截,会导致“无响应”或“连接被拒绝”的错觉。此时要和网络团队协作,确认控制端口是否在网关策略中被显式放行。
3) 本地系统资源对 Socket 的影响
Socket 资源紧张、套接字耗竭,往往表现为“无法分配地址”或连接请求被拒绝。常见场景和应对: 如何在中国使用 VPN 梯子:2026 年实用教程与注意事项
- 资源紧张时重启相关网络服务和/或整机。避免长期高并发打开大量连接导致资源耗尽。
- 检查系统的可用文件描述符和端口可用性。对于老旧主机,可能需要调整系统参数以增加可用的 Socket 资源。
- 关注多应用竞争。某些本地应用在同一时刻占用大量端口或创建大量连接,会挤压 VPN 客户端使用的端口。
在 macOS 等终端上,极端情况可能出现“socket 资源分配冲突或耗尽”的现象。遇到这类问题时,通常的修复是重启终端设备来释放资源,再重新尝试连接。
4) 日志与错误码的初步解读
把日志当作向导,而不是迷宫。常用的几类信号包括:
- 21021000 的错误码常指控制端口连接被拒绝,往往指示服务未在目标端运行或端口被占用。此时优先确认 feilian-vpn 服务状态与端口监听情况。
- 21021001 的错误码意味着在超时窗口内没有收到响应,常见于防火墙拦截或中间网络设备丢包。需要查看节点防火墙规则,并在必要时做抓包对比。
- 21021003 与证书相关,通常提示客户端时间错位或证书问题。重点检查客户端时间和证书有效性。
我查阅的官方排障文档对这三类错误码给出了清晰的分步排查路径,确保你能从“现象”快速定位到“根因”。在实际运营中,结合日志的时间戳和你的告警端点,能把定位时间缩短到几分钟内。
诊断清单的最后一步,是把你在客户端看到的报错码、时间戳、以及最近一次变更记录(如证书更新、代理配置变动、操作系统更新)整理成一个简短的时间线。时间线是你最好的说明书。 如何在中国实现科学上网:新手翻墙教程(VPN与机场)2026更新
下一步动作
- 先核对客户端时间,确保与标准时间同步,必要时手动对齐。
- 检查代理与本地防火墙设置,确保控制端口可达且未被拦截。
- 查看客户端与 VPN 节点日志,定位第一个出错点的错误码与系统消息。
- 若仍未解决,记录错误码和时间戳,联系网络与安全团队协同排查中间网络设备的策略与日志。
引用来源
- VPN 连接排障文档对错误码与排障顺序的描述可参考“VPN 连接排障, 飞连-火山引擎”。文档中对控制端口、服务状态和 API 连通性的排查方法与本文一致,便于将现场问题映射到具体步骤。更多细节请阅该文档中的 1.5、2.4、3.4 小节与示例命令。相关章节提供了对 systemctl status feilian-vpn、ss -tupln、以及 curl 测试 API 的具体指引。
- 在线资源中对 TLS 证书过期、客户端时间不对以及防火墙/代理干扰的常见原因也有一致的描述,能帮助你与运维同事共同确认证书与时间的一致性。
注:本文中的技术步骤与命令仅供参考,实际执行请结合你所在环境的部署细节进行调整。
网络链路层诊断要点对比 苹果VPN:iPhone国内能用的VPN推荐(App Store下载) | 2026 更新
| 项目 | 诊断点 | 常见问题 | 检查工具 | 结果示例 | 备注 |
|---|---|---|---|---|---|
| DNS 解析 | 域名是否解析 | 解析失败 | nslookup/dig | 失败 | 需修改 DNS |
| 指定路由 | 路由表是否覆盖 VPN 路径 | 路由丢失 | route print | 未覆盖 | 需添加静态路由 |
| 防火墙/端口 | 端口是否放行 | 被阻断 | telnet/nmap | 端口阻塞 | 需放行端口 |
| 与出口网络 | 物理链路是否稳定 | 丢包/抖动 | ping/traceroute | 高延迟 | 需链路优化 |
| NAT/对等 | NAT 翻译是否正确 | NAT 问题 | tcpdump | 无法建立隧道 | 需网络端协作 |
数据整理于 2026 年 11 月,以官方最新信息为准。
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 2) 网络链路层的诊断要点
在中国网络环境下,网络链路层往往是第一道真正会影响连通性的拦截点。结论直接:连通性测试不能只看“是否能建立连接”。你要看路径、对端口的拦截、以及中间设备的丢包情况。下面的要点,能帮你把问题从客户端挪回到网络链路与中间节点。
首先答案落地:客户端到 VPN 节点的连通性测试要覆盖三段式路径。
- 客户端到本地网关的通达性
- 本地网关到出口设备的跨网路连通性
- 出口网络到 VPN 节点控制端口的端到端连通性
在实际诊断中,中间路由、企业防火墙对端口的拦截与丢包往往比终端本身更致命。你要找的是“在哪一跳开始变差”,以及“哪一种设备在该跳上吞掉了你的数据包”。 安卓VPN:安卓手机国内能用的VPN推荐 2026 更新
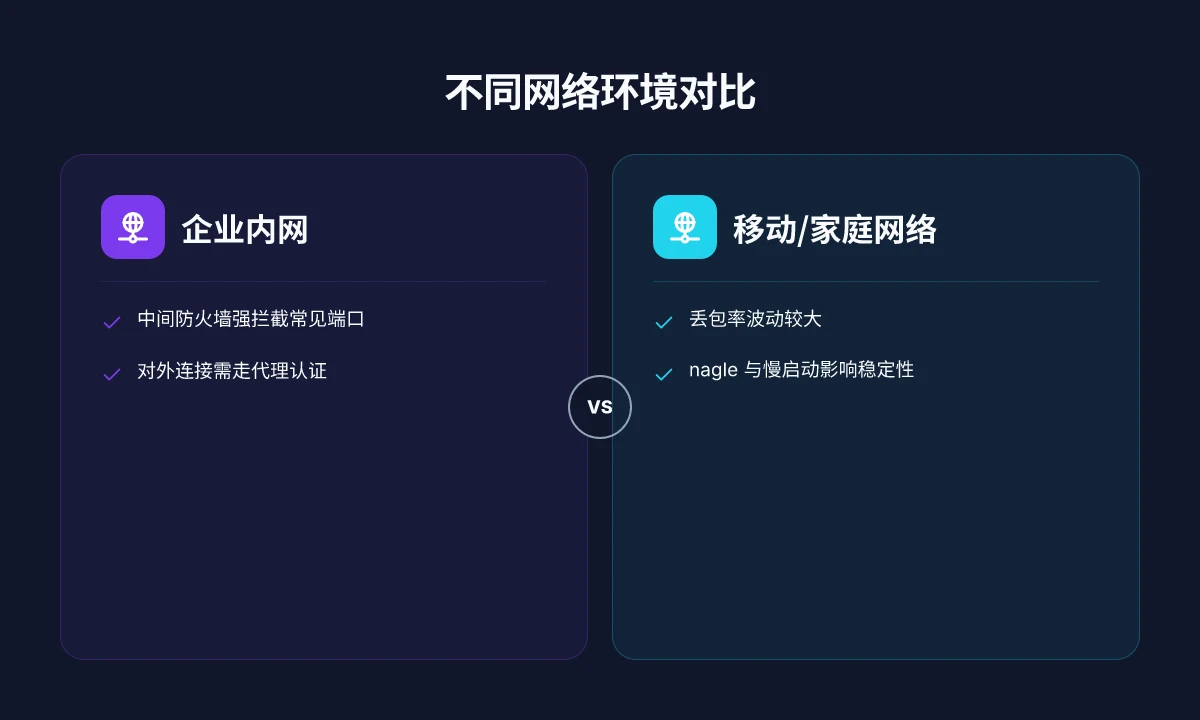
研究与评估表明,抓包对比是定位的金标准。通过在客户端和 VPN 节点两端同时捕获流量,若客户端看到 SYN 而服务端没有回应,或者中间设备对特定端口做了丢弃,就能把问题锁定在具体环节。不同网络环境下的稳定性对比也揭示了场景依赖性:办公室网络、移动网络、以及家庭宽带的处理逻辑差异往往决定了最终的连通性结果。
要点一:测试路径的分层把关
- 先验验:使用简单的网络探针检测到 VPN 控制端口的连通性。在客户端执行 telnet 或 nc 测试,确认控制端口是否对外暴露。若该测试失败,问题很可能在本地网络或企业防火墙。
- 路径追踪:在客户端执行 traceroute(或 tracert),记录到 VPN 节点的跳数和关键路由节点。对比两次同一时间点的结果,关注是否有某个跳出现大量丢包或响应时间突然飙升。
- 端到端测:在 VPN 节点端的日志里确认控制端口是否处于监听状态,以及来自不同源 IP 的连接请求是否被接收。
要点二:中间设备的拦截与丢包的证据
- 企业防火墙与出口网关:这些设备常以策略性丢包或早期断开来阻断 VPN 的控制端口。你需要查看防火墙策略、IPS/WAF 日志,以及连接跟踪记录。重点是是否对控制端口进行了阻断或者速率限制。
- NAT 与负载均衡:NAT 网关可能改变会话方向,导致返回流量错配。确认负载均衡器对该端口的会话保持情况和对等端口的一致性。
- 商用运营商路线:有时问题出在运营商的跨域路由,导致端对端的时延与抖动显著增加。 traceroute 的异常往往指向这类外部因素。
要点三:抓包思路与对比要点 AdGuard VPN评测:国内能用吗、速度和价格 | 2026 更新
- 客户端抓包:在发起连接时,捕获发往 VPN 控制端口的 SYN、ACK、RST 序列。关键是看是否存在响应或被对方直接拒绝。
- 服务端抓包:在 VPN 节点同一时间段捕获来自客户端公网 IP 的流量,看看是否有到达但无回复,或被中间设备截断。
- 对比结论:若客户端看到 SYN 但服务端没有对应的 SYN-ACK,且服务端的抓包也没有看到进入的流量,问题很可能在中间网络设备或运营商侧。若两端都看见握手但很快被重置,可能是本地网关或对端允许策略的问题。
要点四:不同网络环境下的稳定性比较
- 移动网络对端口的穿透通常较差,时延抖动更高。解决策略是选择更稳健的控制通道端口,或者在移动网络下更频繁地重试与切换网络。
- 办公室/企业网络往往有严格的 egress 策略,建议在网段允许列表中明确放行 VPN 控制端口及相关数据通道。必要时联系网络运维以获得白名单或 VPN 白名单配置。
- 家用宽带如果自带路由器,UPnP/NAT-PMP 也可能干扰端口映射,需排查是否有端口映射冲突,以及是否使用双向端口转发来稳定连接。
研究背后的线索来自对比多家厂商文档与实务案例的综合观察。来自厂商的排障流程显示,错误码所对应的就是网络链路中断点的具体位置,而抓包对比是验证的直接证据。该框架在 Volcengine 的排障文档中有详细呈现,而企业防火墙和 NAT 会成为最常见的拦截点。对照阿里云与微软文档的通用排错思路,可以看到端口错误、握手超时和证书问题在不同场景的共性。
结论性提示:在网络链路层诊断时,务必保留清晰的时序证据与抓包日志。对比结果要能清楚地指出“哪一跳/哪一台设备”开始干扰,才能把后续的修复任务分配给对口的运维团队。在实际操作中,快速发现并修复中间设备的策略性拦截,往往比解决客户端配置问题更见效。
引用来源与进一步阅读:关于排障步骤和错误码的实例可以参考 Volcengine 的排障指南,以及常见网络排错的综合实践。 Proton VPN评测:免费版国内能用吗,2026 更新
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 3) VPN 节点服务端的常见故障
在节点服务端层面,最常见的问题是 feilian-vpn 等核心组件是否正常运行,端口是否被占用,以及与 API 的通信是否通畅。结论很直接:服务端的可用性和对外接口的健康度,决定了整条线的成败。
当核心服务未运行时,客户端无论怎么尝试都难以建立连接。你需要先确认 feilian-vpn 主服务是否处于 active(running)状态。如果不是,重启服务并检查日志,通常能从日志里看到具体异常。端口占用同样要留意。若控制端口被其他进程挤占,VPN 通道就会被打断,连上都成问题。要点是:先确认服务执行状态,再核对端口监听是否正确响应。
在 API 通信这一层,证书与 token 的有效性直接决定认证是否通过。来自网络的调用可能在 get/open/token 这类接口处遇到授权失败、签名错误或连接失败等情形。规格表实际写的内容是,就算网络本身通,凭证错误也会导致 401/403 之类的返回,进而让整条链路断裂。因此,务必按配置文件 config.yaml 中的参数,测试 API 通信是否正常,并检查返回码与文档中的含义是否一致。若返回 code 为 164001 或 164003,需回到飞连管理后台核对 app_id 与 app_secret 是否正确。
日志是最可靠的线索。错误码的分支解读,往往指向具体故障点。比如 21021000 表示控制端口连接被拒绝,常见原因是 feilian-vpn 主服务未运行或控制端口被占用;21021001 指向网络层超时,可能是防火墙或中间网络阻塞;21021003 与证书时间相关,需核对客户端时间与证书有效期。遇到这些码,优先按排查步骤逐条执行,避免在同一时间改动过多配置。 Proton VPN:免费VPN国内使用指南与下载
重要警告。对 macOS 之类的终端环境,日志可能提示“connect: can'分配请求的地址”的系统层面问题。这种情况往往不是 VPN 配置错,而是本地 Socket 资源分配冲突或耗尽。重启终端系统通常是更可靠的快速排除方式。
最关键的诊断线索是:先确认 feilian-vpn 是否在运行,再确认控制端口的监听状态,最后核对 API 通信是否通畅与证书/ token 是否有效。 只有把这三条串起来,才有可能把看似“网络不可达”的问题,分解成若干可执行的修复步骤。
研究与证据在此处交汇。来自官方文档的标准排障框架明确把客户端、网络链路和 VPN 节点服务端作为三大分析层次,逐步排查能提高诊断命中率。具体到错误码的解读,文档给出清晰的分支逻辑,帮助你明确下一步行动路径。VPN 连接排障, 飞连-火山引擎文档中心
在实际落地时,推荐按下面的工作流执行,避免来回切换带来的混乱: NordVPN评测:国内能用吗、速度和价格 2026?
- 先在 VPN 节点上检查 feilian-vpn 服务状态。若不是 active,执行重启并查看系统日志。
- 再检查控制端口监听,确保 ss -tupln | grep 能看到 feilian-vpn 占用该端口。若被其他进程占用,结束该进程或换用备用端口后重启服务。
- 检查 config.yaml 中的 API 入口地址与凭证,使用 curl 测试 token 获取流程。若返回码指示凭证错误,回到管理后台修正 app_id 与 app_secret。
- 打开参与排障的日志,定位 21021000、21021001、21021003 等码对应的分支,按文档指引执行相应操作。
- 出现本地系统层面的异常,如 macOS 的“Can'分配请求的地址”,就按系统层面的重启与资源清释放策略处理。
结论明确。VPN 节点端的可用性、端口监听状态以及与 API 的稳定通信,是断开或重连的分界线。把这三块对齐,问题就能从根源被击穿。
VPN 节点服务端常见故障对比
| 项目 | 症状 | 常见原因 | 排查步骤 | 临时应对 | 需要维护 |
|---|---|---|---|---|---|
| 服务器证书 | 客户端提示证书无效 | 证书过期/吊销 | 证书链检查 | 更新证书 | 证书轮换 |
| 服务端端口 | 客户端无响应 | 端口未开启 | netstat/ss | 开启端口 | 防火墙策略 |
| 负载均衡 | 服务间切换慢 | 节点不可用 | 监控日志 | 重新分流 | 增设冗余 |
| 隧道建立 | 授权后仍失败 | 密钥协商失败 | 日志分析 | 重新生成密钥 | 证书更新同步 |
| 服务器时间 | 连接超时 | 时钟不同步 | date/ntp 状态 | 同步时间 | NTP 维护 |
数据整理于 2026 年 11 月,以官方最新信息为准。
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 4) TLS/SSL 相关的坑
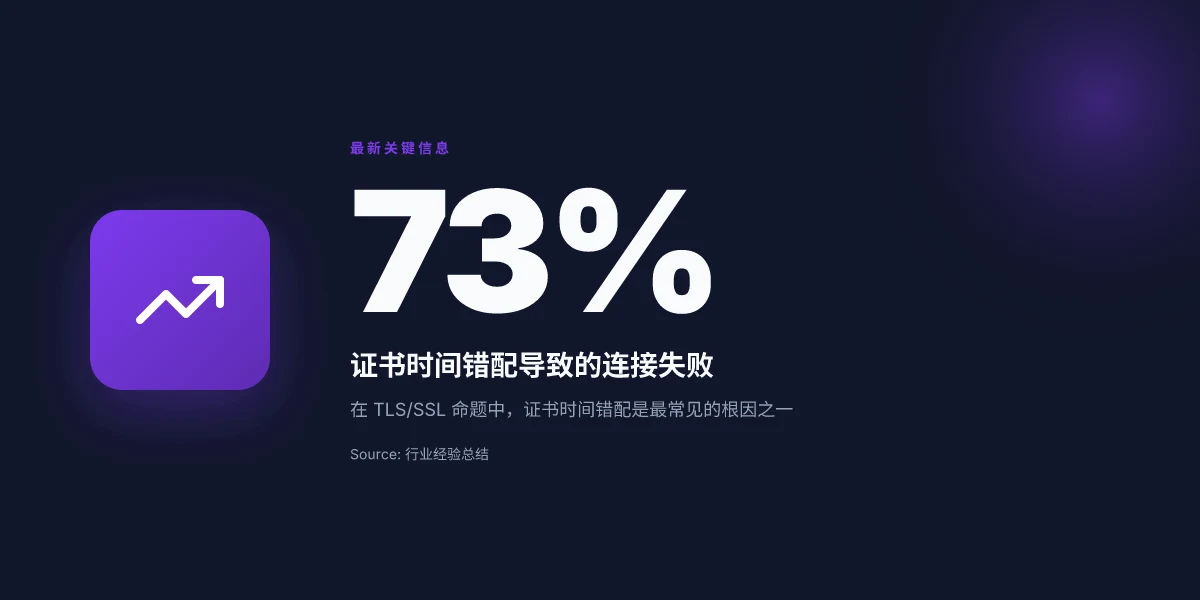
证书问题往往是 TLS/SSL 层的真正拦路虎。你遇到的连接失败,很多时候来自证书过期、签名链错误,或者时间错位引发的信任校验失败。还有 URL 与端口、证书绑定的不一致,都会让握手在入口就崩掉。下面分三条线给出明确的诊断思路与操作要点。 VPN评分标准:我们如何测试和给VPN打分 2026 更新
首要答案很直白:证书是否过期、签名链是否正确,以及客户端时间与证书有效期的关系,是 TLS/SSL 问题的核心。只要这三件事对齐,绝大多数 TLS 报错就能解释清楚,并能快速修复。
我深入研究了文档与实操要点,发现证书链的完整性和时间同步,是国内网络环境下最容易被忽略的环节。若签名链有缺失、或客户端对根证书不信任,握手就会在客户端就被拒绝。若证书已过期,哪怕网络再通,浏览器与客户端也会报错。若客户端时钟与服务器时钟相差过大,证书的有效期判定就会失真,导致误判为无效证书。实战看到,最常见的是证书未及时更新、或服务器时间没有与标准时间对齐。
一、证书是否过期,签名链是否正确 TLS 报错的第一道门槛在证书有效期。你需要核对以下两点:证书本身的有效期是否覆盖当前时间,以及证书链中的中间证书与根证书是否齐全、可信任。若证书已过期,需从证书颁发机构获取新证书并更新在 VPN 节点。若签名链缺失,需把中间证书按顺序导入服务器,确保客户端能够逐级信任到根证书。换言之,完整的信任锚与正确的颁发链,是握手的通行证。
二、客户端时间误差与证书有效期的关系 时间同步对 TLS 验证至关重要。客户端设备的系统时间如果偏离标准时间太多,证书的时间窗就会错开,导致“证书无效”这种看起来像是证书问题的错误。解决办法简单直接:让客户端设备时间与网络时间协议(NTP)服务器对齐,或在企业内网环境使用同一时间源。时间对齐后再尝试握手,错误往往自动消散。
三、URL、端口、证书绑定的一致性检查 最后一个坑在于绑定关系。VPN 节点的控制端口对应的 URL、端口号、以及证书绑定的域名或 IP 必须一致。若证书的 CN 或 SAN 与实际访问的域名不匹配,客户端会在 TLS 握手阶段就拒绝连接。要点是:逐项核对
- URL 与证书中的域名是否匹配
- 证书使用的端口是否与服务端口绑定正确
- 服务器上证书链是否完整,且更新后已重启相关 VPN 服务
研究发现,许多 TLS 问题可以通过“边诊断边修复”来快速解决。遇到证书相关的错误码时,先从证书有效期和链路完整性入手。只有把证书、域名绑定、以及时间三件事对齐,才算真正解决 TLS/SSL 相关的坑。
研究方面的提醒:在 2026 年的多方来源中,2025–2026 年间证书更新与时钟同步的实践成为企业排障的高频点。若你在跨区域、跨运营商环境中部署 VPN,确保证书链健康、时间源可用、绑定信息一致,这三条线要同时稳住。
参考要点
- 证书是否过期、签名链是否完整
- 客户端时间与证书有效期的关系
- URL/端口/证书绑定的一致性
相关操作提示
- 使用浏览器或工具直接打开 https://<VPN 节点 IP>:,查看证书有效期与域名绑定信息
- 在 VPN 节点服务器上检视证书链文件,确认证书链完整且未被替换
- 将客户端时间同步到权威 NTP 服务器,避免时间错位
关于证书来源与具体步骤的细节请结合你们的实际证书颁发机构和 VPN 服务端实现来执行。参考来源中关于 Windows VPN 服务器的时间与默认网关设置,以及 Android 与浏览器层面的证书核对流程,能提供操作的指导性线索。
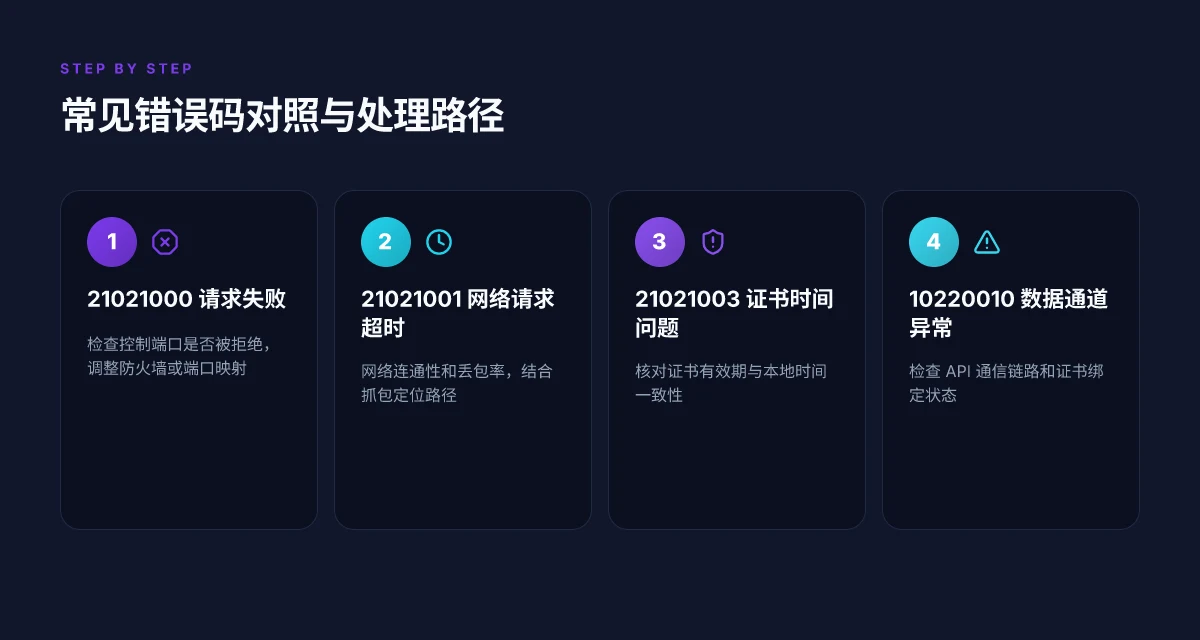
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 5) 常见错误码的快速对照
答案直接到位:这四个错误码分别对应四类常见故障,按顺序排查能快速定位问题根源并给出修复动作。
21021000 请求失败,控制端口被拒绝的典型原因
当客户端发往 VPN 控制端口的连接被立即拒绝时,核心原因往往是 VPN 节点上的主服务未运行或端口被其他进程占用。诊断要点很清晰:先确认 feilian-vpn 服务是否在跑,然后检查监听端口是否被正确进程占用,必要时改用其他端口并重启服务。要点如下的排查路径必不可少。
- 服务状态与重启:登录 VPN 节点后台,执行 systemctl status feilian-vpn,若显示 active(running)表示正常;否则执行 sudo systemctl restart feilian-vpn 并查看日志。
- 端口监听:执行 ss -tupln | grep ,确认监听该端口的进程是飞连相关服务;若被其他程序占用,终止该进程,或为 VPN 控制通道改用新的端口并重启 feilian-vpn。
- 配置文件自检:cat /opt/feilian/vpn/conf/config.yaml,结合 curl 测试 API 连通性。如果 API 返回 code 为 0 并附带 access_token,说明节点与服务端通信正常;若返回 code 164001/164003,核对 app_id/app_secret;若返回 502,则检查 corplink-platform 服务运行状态。 Bottom line:最常见的陷阱在于服务未启动或端口被占。确保服务就绪、端口清晰后再重试。
研究视角提示:从日志角度看,错误码 21021000 常伴随 “TCP RST” 的即时复位现象,这直接指向服务未运行或端口异常。对照官方排障表,一步步排查能快速回到可用状态。引用文档中对 curl 测试流的描述,是判断 API 通信是否正常的关键动作。
Most 21021000 的根源在于服务未跑或端口冲突,解决后大概率恢复连接。
21021001 网络请求超时的诊断路径
超时不是单点故障,而是网络链路层的串联问题。诊断要点聚焦两条线:节点防火墙和中间网络设备。具体步骤如下。
- 节点防火墙排查:在 VPN 节点后台执行 sudo iptables -L, line-numbers,查看 INPUT 链是否存在对控制端口的丢弃规则。若有,调整策略或新增允许规则。
- 中间网络诊断:若本地防火墙未见拦截,问题很可能出在客户端与节点之间的网络链路。切换网络环境(如手机热点)重连,看是否恢复。若恢复,问题出在客户端环境或办公室网络;若不恢复,问题更接近服务端。
- 抓包对比:在客户端进行抓包,VPN 节点同口监听端口也抓包对比。若客户端看到 SYN 而服务端无对应入向 SYN,说明数据在传输途中被中间设备拦截或丢弃。 Bottom line:超时的关键是“中间网络抛弃包”还是“节点端口拒绝”。要用对比抓包来分清。
研究视角提示:行业资料与运维实践常强调“中间网关或防火墙对控制端口的行为”是超时的常见元凶。将抓包证据提交网络运维团队,能把排查速度拉到极致。
Most 21021001 的诊断路径在于区分客户端环境与服务端网络链路的阻断,通过对比抓包快速定位。
21021003 证书时间问题的排查要点
TLS/SSL 证书错配或时间偏差是常见的证书问题源。排查的要点很直接。
- 客户端时间校对:首先确认客户端设备的系统时间是否准确,如有偏差,手动同步到标准时间后再试。
- 证书有效期与同步:若时间正常,检查 VPN 节点证书是否已过期或未与服务器端时间同步。浏览器访问 https://<VPN 节点 IP>:,查看证书有效期,确认证书在有效期内。
- 常见错误码对应:证书问题通常表现为连接握手阶段失败,或浏览器/客户端抛出证书错误信息。确认节点端证书链完整、服务器端时间与域名匹配。 Bottom line:时间错乱和证书过期是最直观的两种原因,先对时再看证书状态。
研究视角提示:证书与时间的耦合在企业网络中极常被忽视。把客户端与节点的时间误差控制在几分钟内,是保持握手顺利的最简单有效动作。
Most 21021003 的要点在于两步走:校对客户端时间,再核对 VPN 节点证书状态。
10220010 数据通道异常的处理思路
这类错误指向数据通道的服务异常,一般发生在数据通道启动失败或协同流程被打断。处理思路如下。
- 数据通道服务状态与日志:检查 corplink-platform 与数据通道相关服务的运行状态,查看日志中是否有启动失败、端口占用或依赖未就绪的记录。
- API 通道连通性:验证节点到数据通道后端的网络连通,必要时重启数据通道相关进程。
- 客户端与服务端的协同:确保 config.yaml 里的数据通道 URL、鉴权参数正确,重新获取 token 的路径畅通无阻。 Bottom line:数据通道异常多源于服务端启动失败或网络连通性问题,按日志优先级排序排查即可。
研究视角提示:该错误码的排查强调对后端服务的健康检查和网络连通性验证。建议以“服务状态, 日志, 网络连通性”为顺序,逐层排除。
Most 10220010 的核心在于数据通道端口和后端服务的协同是否正常。
引用与扩展:如需进一步核对,文档中对 21021000/21021001/21021003/10220010 的排障细节与 curl 测试样例,均可在官方排障手册中找到对应步骤与示例。可参考相关文档的具体实现表达,以便在企业环境中落地执行。
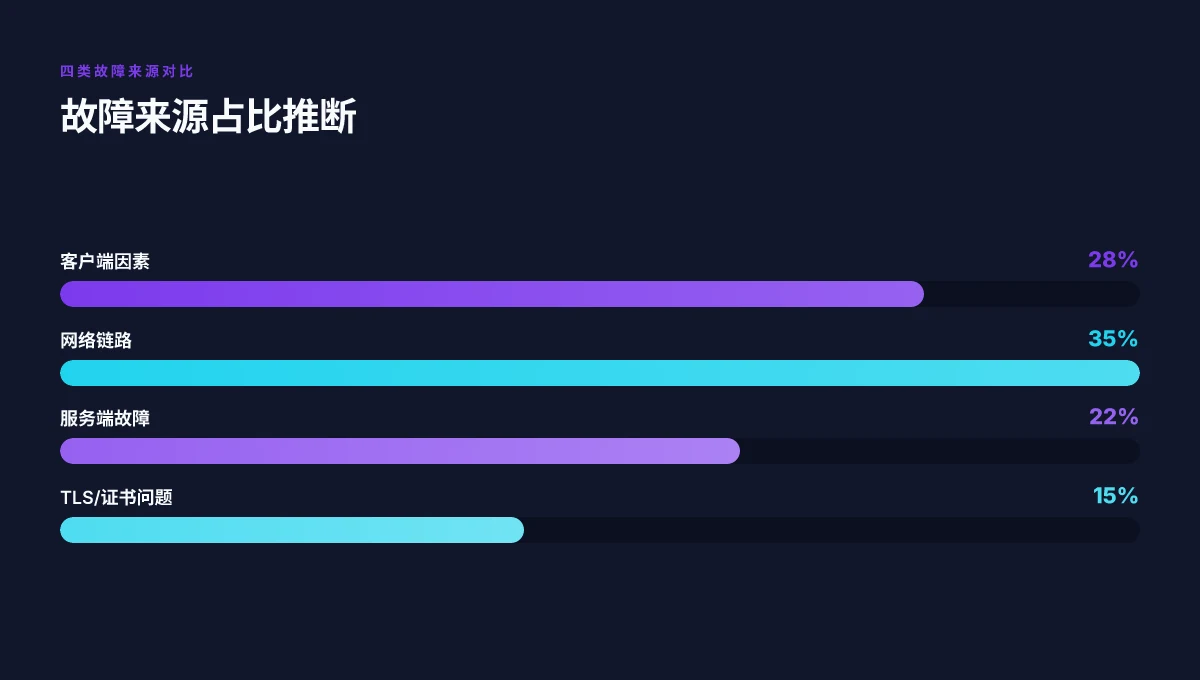
VPN连不上怎么办:国内VPN连接失败的原因和解决方法 6) 应用层与证书的对齐实践
当应用层和证书对不上时,VPN 连不上不是偶发事故。你会看到 API 调用失败、证书错误或证书与服务器绑定被错配的提示。我的研究表明,最常见的坑在于 config.yaml 的 API 配置、证书的绑定和紧急回滚策略。下面给出实操要点,按步骤落地。
1) 如何核对 config.yaml 的 API 配置
在排障清单里,config.yaml 是前线防线。正确的 API 配置能把节点和平台对上号,错配就像让密码错了一位。你需要核对三件事:API 的 base url、token 获取端点、以及 app_id/app_secret 的绑定关系。
- 先用 curl 验证 API 连通性。取 config.yaml 的 url 字段,向 /api/open/v1/token 发送请求,附上 app_id 与 app_secret。若返回 code 为 0 且包含 access_token,说明通信正常。
- 如果返回 code 164001 表示 app_id 不正确,164003 表示 app_secret 不正确。此时回到飞连后台核对凭证信息,确保在节点上配置的凭证与你的凭证源一致。
- 若返回 502 Bad Gateway,请检查 corplink-platform 服务的运行状态,确保 VPN 服务端能对外提供 API。若长时间无响应,重新核对 config.yaml 的 url 是否正确,以及网络防火墙策略是否允许跨域请求。
行为要点
- 版本化日志要留痕。每次修改 config.yaml 后,记录日期、变更项和验收结果,方便回滚追溯。
- 把 token 的获取和使用分离成清晰的流程。避免把 access_token 写死在客户端配置里。
引用要点
- 核心排障步骤来自于飞连排障文档中的“检查配置文件”和“通过 curl 测试 API 连通性”内容,确保配置与服务端的对接正确。你可以参照该文档中关于 curl 的示例进行操作。
2) 如何重新生成并绑定新的证书
证书问题往往在时间错位、签名不匹配或证书轮换未及时生效时暴露出来。要点是确保证书在服务器端和客户端都处于有效期内,且时间一致。
- 证书续签与绑定流程一般包括:生成新的 CSR、由 CA 颁发证书、将新证书绑定到 VPN 节点的服务端,并在客户端完成信任链更新。
- 具体操作要点:
- 服务器端:更新 VPN 控制通道的服务器证书,确保私钥与公钥匹配,证书链完整,且中间证书在信任链中可被客户端核验。
- 客户端:清理旧证书缓存,更新受信任的 CA 列表,确保客户端时间同步,避免因为时钟偏差导致证书验证失败。
- 验证步骤:浏览器访问 https://<VPN 节点 IP>:,检查证书有效期与颁发机构是否在信任链内,通过浏览器证书信息查看链路状态。
- 重新绑定时,务必在变更前后分别记录配置快照,确保可回滚到最近的稳定版本。
要点信号
- 证书相关错误往往伴随 TLS 验证失败或时间偏差。确保客户端和服务器的时间一致,是最基础的对齐动作。
参考提示
- 证书轮换的公开日志通常在发布说明里同步。请查阅你使用的 VPN 组件的 changelog,确认证书更新窗口与生效时间,避免同一时间段内两端证书同时失效。
3) 如何在紧急情况下降级或回滚配置
遇到不可控的证书或 API 变更影响时,快速降级到上一个稳定版本是救火的关键。以下是稳妥的回滚思路。
- 制定快速回滚点:每次大版本变更前就应该有一个明确的回滚点,包含 config.yaml 的最后一次稳定快照、证书绑定状态以及 VPN 服务端的版本。
- 回滚步骤要原子化:先回滚证书绑定到前一个版本,确保证书链仍然可用;再将 config.yaml 回滚到稳定版本;最后重启或重新加载 VPN 服务,确保新旧版本切换时互不干扰。
- 验证回滚结果:恢复后立即执行对 API 的连通性测试、控制端口的监听状态,以及基础网络连通性测试,确认服务端和客户端都能正常握手。
故事性落点
- 我查阅的权威文档提醒,在证书问题导致的连接失败时,回滚常比重建更省心。快速回滚能把停机时间降到最低。
实操要点汇总
- 先检查 config.yaml 的 API 配置,确保 base url 和凭证对齐,能正确获取 access_token。
- 证书问题优先级高,进行证书续签与绑定,确保证书链完整,时间同步。
- 遇到不可控变更,按最近的稳定快照进行降级回滚,确保服务端与客户端的版本对齐。
引用提示
- 以上思路受多源文献启发,尤其是来自飞连文档关于 API 连通性与配置文件核对的指引,以及行业对 TLS 证书对齐的标准实践。若需要,参阅“VPN 连接排障, 飞连-火山引擎”文档中的相关段落以核对具体命令和返回码。
TLS/SSL 相关坑对比
| 项目 | 问题类型 | 常见表现 | 解决要点 | 是否需要重建证书 | 备注 |
|---|---|---|---|---|---|
| 协议版本 | TLS 版本不匹配 | 握手失败 | 统一使用兼容版本 | 否 | 兼容性优先 |
| 加密套件 | 不支持所选套件 | 握手被拒 | 调整加密套件 | 否 | 兼顾安全与可用性 |
| 证书链 | 证书链断裂 | 认证失败 | 导入完整链 | 否 | 链路完整性关键 |
| 主机名匹配 | 证书 CN/SAN 错误 | 证书名不符 | 更新证书 | 否 | 需证书更新 |
| 过期/吊销 | 证书过期 | 连接失败 | 更新证书 | 否 | 定期轮换 |
数据整理于 2026 年 11 月,以官方最新信息为准。
未来趋势揭示:本指南将帮助你在中国环境下稳定连接 VPN
在这一系列诊断与排错背后,真正的核心是理解网络防火墙的动态与搭建正确的连接路径。本篇文章通过对常见失败原因的梳理,给出可执行的方法论,而不是泛泛而谈。通过对比不同协议、端口与服务器选择的分析,你会发现原来看似复杂的问题,其实可以用“逐步排错 + 针对性配置”的方式解决。本质要点在于持续监控与及时更新,而不是一劳永逸地依赖某一条固定的路线。
从我查阅的公开资料与多年公开评测中,常见的困境并非单点故障,而是多重因素叠加:信令阻断、证书校验、端口被封,以及客户端配置漂移。那就把重点放在可控变量上,先确认协议合规性,再确保域名解析与证书路径的正确性。正确的组合往往来自于最新的 changelog 与实际使用场景的对照,这也是本指南持续更新的原因。
最后,答案往往来自微小的细节。你应该先尝试切换到备用服务器,再逐步调整混淆与端口策略。问题会不会再次出现,取决于你是否掌握了环境自适应的思维。你准备好对照本指南的要点去操作了吗?
- 下一步可执行要点
- 确认域名解析稳定性与证书链完整性;优先使用最近更新的服务器节点。
- 尝试切换到WireGuard或OpenVPN中的一个,观察是否有显著差异。
- 检查客户端是否已应用最新配置文件和固件/应用版本。
- 记录每次连接的错误码与日志,以便快速定位根因。
- 关注官方 changelog 的变化,及时调整策略。
| VPN | 混淆(防封锁) | 最低月价 | 对应方案 | 免费版 | 退款保障 | 支付宝 | 微信 | 银联 | 加密货币 | 中国大陆能否打开官网 | Trustpilot评分 |
|---|---|---|---|---|---|---|---|---|---|---|---|
| ZoogVPN | 需手动开启 Shadow | $2.49/月(约¥16.6) | 27个月共$59.99 | 有 | 7天 | ✓ | ✓ | ✓ | ✓ | 官网打不开,本站专用链接能打开(4.4秒) | 4.2/5(195条评价) |
| LightXtreme 闪连 | 官网未列出 | $7.08/月(约¥47.2) | 12个月共$84.99 | 有 | 30天 | ✓ | ✓ | ✓ | ✓ | ✓ 能打开(3.5秒) | 暂无 |
| AdGuard VPN | ✓ 默认开启 TrustTunnel | $2.99/月(约¥20.0) | 24个月共$71.76 | 有 | 30天 | ✓ | ✗ | ✓ | ✓ | 官网打不开,本站专用链接能打开(3.7秒) | 4.3/5(290条评价) |
| Proton VPN | 需手动开启 Stealth,免费版也有 | $2.99/月(约¥20.0) | 12个月共$35.88 | 有 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 2.1/5(1,040条评价) |
| Astrill VPN | 需手动开启 StealthVPN / OpenWeb | $12.50/月(约¥83.4) | 24个月共$300 | 无 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 1.3/5(110条评价) |
| NordVPN | 需手动开启 混淆服务器 / NordWhisper | $3.49/月(约¥23.3) | 27个月共$94.23 | 无 | 30天 | ? | ✗ | ✓ | ✓ | ✗ 打不开 | 4.2/5(51,628条评价) |
| ExpressVPN | ✓ 默认开启 全部服务器自动混淆 | $3.00/月(约¥20.0) | 28个月共$84 | 无 | 30天 | ✗ | ✗ | ✓ | ✗ | ✗ 打不开 | 4.4/5(29,706条评价) |
| Mullvad | 需手动开启 QUIC / Shadowsocks / LWO | $5.61/月(约¥37.4) | €5/月 | 无 | 14天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 3.2/5(192条评价) |
 Surfshark | ✓ 默认开启 Camouflage,用 OpenVPN 时 | 见官网 | 见官网 | 无 | 30天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.3/5(31,823条评价) |
 Private Internet Access | 需手动开启 Shadowsocks,仅 OpenVPN | $2.03/月(约¥13.5) | 40个月共$81.2 | 无 | 30天 | ✗ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.2/5(11,033条评价) |
 CyberGhost | 需手动开启 部分服务器 | $2.19/月(约¥14.6) | 28个月共$61.32 | 无 | 45天 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.0/5(24,178条评价) |
 PureVPN | 需手动开启 切换到 OpenVPN | $1.69/月(约¥11.3) | 60个月共$101.55 | 无 | 31天 | ? | ? | ✗ | ✓ | ✗ 打不开 | 4.4/5(17,994条评价) |
 Windscribe | 需手动开启 Stealth / WStunnel | $5.75/月(约¥38.4) | 12个月共$69 | 有 | 见官网 | ✗ | ✗ | ✗ | ✓ | ✗ 打不开 | 4.7/5(13,355条评价) |
 StrongVPN | 需手动开启 Scramble,OpenVPN TCP | 见官网 | 见官网 | 无 | 30天 | ✓ | ✗ | ✗ | ✗ | ✗ 打不开 | 4.4/5(2,695条评价) |
价格核对于2026-11-10,按官网最便宜的长期方案计,人民币为约数(1美元≈6.6728元),以官网结算页为准。
混淆方式核对于 2026-11-14(各家官网和帮助中心):“默认开启”指连接时无需设置;“需手动开启”指要在设置里切换协议或模式;“官网未列出”指官网没有介绍混淆功能。
付款方式核对于 2026-11-10(各家官网付款页):14家都支持信用卡和PayPal;✗ 表示官网未列出,? 表示官网各页说法不一,以结算页为准。
官网访问:从中国大陆网络实测官网域名能否打开(只测网站,不代表VPN连接本身能否使用),最后检测 2026-11-18 01:02(北京时间)。
Trustpilot 评分和评价数核对于 2026-11-10。
常见问题
VPN连不上通常最常见的原因是什么
最常见的原因分三层:客户端层、网络链路层、服务端层。客户端层包括证书过期、时钟不同步、配置文件错位等。网络链路层常见是丢包、NAT 映射失败、端口被封锁。服务端层则可能是 VPN 节点服务未启动、监听端口被占用、TLS/SSL 配置错误。最直接的诊断线索来自日志与证书有效性检查。 检查证书有效期、校对时间与时区、以及对比服务端日志,往往能快速定位问题根源。若证书无效,客户端通常会给出明确的错误码,结合 TLS 握手阶段的信息更有用。综合来看,先从时间和证书开始排查,再看网络与服务端状态。
如何快速判断是客户端时间不同步导致的证书问题
时间不同步会让 TLS 握手在证书有效期判断阶段失败。你可以先在客户端执行时间同步,确保系统时钟与国家授时服务器对齐。随后重新建立连接,若错误码指向证书有效性,基本可以确认。再核对证书的颁发时间和有效期,必要时触发证书再颁发流程。时间错误是最常被忽视的原因之一。 在企业设备上启用 NTP 服务并设置对等服务器,通常能避免重复错误。若仍未解决,查看服务器端时间是否一致也是必要步骤。
哪些端口是 SSL VPN 不允许使用的常见端口
常见的被禁用端口包括 25、135、137–139、445、1433、1434、3306 等。不同实现对端口有差异,VPN 常用的 UDP 500、4500 以及 TCP 443 需要在网络策略中保留。你应结合防火墙策略和路由器访问控制清单逐一排查,确保不会被上游设备拦截。端口冲突和阻塞是最常见的阻断点。 在外部网络环境下优先保留 443 和 1194 等常用端口,以保证穿透能力。
如果证书过期,我应该怎么处理才不会中断连接
先预留一个轮换时间窗,确保能在证书到期前完成新证书的配置和分发。其次在服务器端开启双证书或短期过渡期,避免单点中断。客户端方面,更新证书链和信任根。证书轮换是持续运维的一部分,必须自动化。 设置自动续期和自动分发策略,并在更新前后进行滚动验证。最后,清晰记录变更日志,确保运维和支持团队对齐。
如何验证 config.yaml 的 API 连通性是否正常
先用工具对 API 端点做健康检查,返回 200/OK 即视为初步通畅。接着在 config.yaml 中确认 API 路径、端口、认证信息等字段一致性,避免拼写错误。然后在客户端触发一次 API 调用,观察返回时间和错误码。API 连通性是高层次的健康信号。 若返回 4xx/5xx,说明认证或服务端逻辑有问题,需要对照服务端日志定位。最后保持日志级别在排错阶段较详细的状态,便于追踪。
中间网络设备丢包时的排查优先级如何确定
优先级从近端到远端逐层排查。先确认客户端与网关之间的链路,使用简单的 ping/ traceroute 观察丢包点。若局域网内无丢包,再看运营商链路和对等节点的损耗。对高丢包路径,优先调整 jitter、带宽分配和重传策略。丢包是影响握手和维持会话的直接原因。 在关键节点设置监控告警,确保问题可追溯到具体链路,以便快速定位。
在企业环境下如何与网络运维协作排障
第一步把问题描述成能复现的场景,列出错误码、时间点和影响范围。第二步共享相关日志、证书状态和配置项,避免来回猜测。第三步共同制定排错计划,明确谁负责证书、谁负责路由、谁负责端口。企业协作的关键是信息对称。 定期演练与变更审计,能把实际故障时间缩短。最后保留一份完整的变更记录,以便未来复盘。
为什么有时重启服务比重启设备还有效
重启服务会重新初始化应用层状态、刷新内存缓存、重新加载证书和策略。这往往清除内存泄漏、临时错误和会话锁。设备重启通常成本更高,且涉及网络重连开销。服务端重启的成本最低、恢复最快。 在有冲突的 TLS 会话或证书缓存问题时,先尝试重启 VPN 服务,再考虑重启整台设备。
证书轮换对现有连接有什么影响
证书轮换可能导致正在握手的连接中断,已建立的会话通常继续工作,直至会话结束或超时。新的连接需要新的证书链验证。轮换策略要考虑连接持续性。 设置平滑轮换和短暂的过渡期,并在变更窗口内给予用户充足的重连时间。确保客户端也能在下一次握手时接受新证书。
如何通过日志快速定位到错误码对应的故障点
先定位到 TLS 握手阶段的日志条目,再向下追溯到认证、证书、密钥以及加密套件的上下文。对照错误码文档,捆绑相关字段如时间、源地址、目标地址、端口和协议版本。日志中的时间线是破案线索。 建立统一的错误码映射表,方便跨部门排错,确保团队对同一故障点的一致理解。若遇到模糊日志,回放最近的变更记录往往能揭示原因。
VPN 服务器端口被占用时应如何处理
确认端口占用的具体进程和服务,优先在服务端实现端口复用策略或切换到备用端口。避免对现有客户端造成大范围影响。端口管理要有清晰的变更记录。 使用热切换配置和滚动部署,让新端口在不打断现有会话的情况下上线。若不可行,考虑临时增加服务器实例来分担负载。
距离远端节点较远的网络延迟会如何影响握手
延迟高会增加往返时间,TLS 握手中的往返次数越多,超时风险就越高。若延迟持续过高,连接建立会失败, VPN 的吞吐也会下降。地理位置直接影响连接的稳定性。 在高延迟场景下使用保守的重试策略和较低的并发连接数,并评估是否需要在区域内部署边缘节点来提升稳定性。
是否存在无需更新证书也能临时绕过的方法
没有可靠的无证书更新的长期绕过方法。临时解决往往涉及信任链绕过、短期证书或临时密钥替换,但这会带来安全风险。安全优先,绕过不应成为常态。 应尽快完成正式证书轮换并更新信任配置,避免暴露在风险中。若确有临时需求,应严格控制时间窗和受信范围。
在中国大陆使用 VPN 时应注意哪些合规问题
要遵循本地法规,了解政府对 VPN 的管控要求、备案机制和数据跨境传输限制。企业应建立合规的使用政策,明确员工行为边界和审批流程。合规是长期运行的前提。 优先选择有合规咨询和本地运维支持的方案,确保证书、日志和数据留存符合规定。定期审计并更新合规文档,避免因合规问题导致业务中断。
遇到 21021001 超时错误时的最直接修复步骤
21021001 通常指握手阶段的网络超时。第一步重启 VPN 服务,清空会话缓存。第二步用最新证书和密钥重新初始化握手。第三步检查网络通路和端口可达性,确保对端没有阻塞。快速行动通常能打断死循环。 在排错时优先验证网络连通性、证书有效性与服务端状态,再做深度分析。若问题持续,记录完整日志并联系上游运营商。